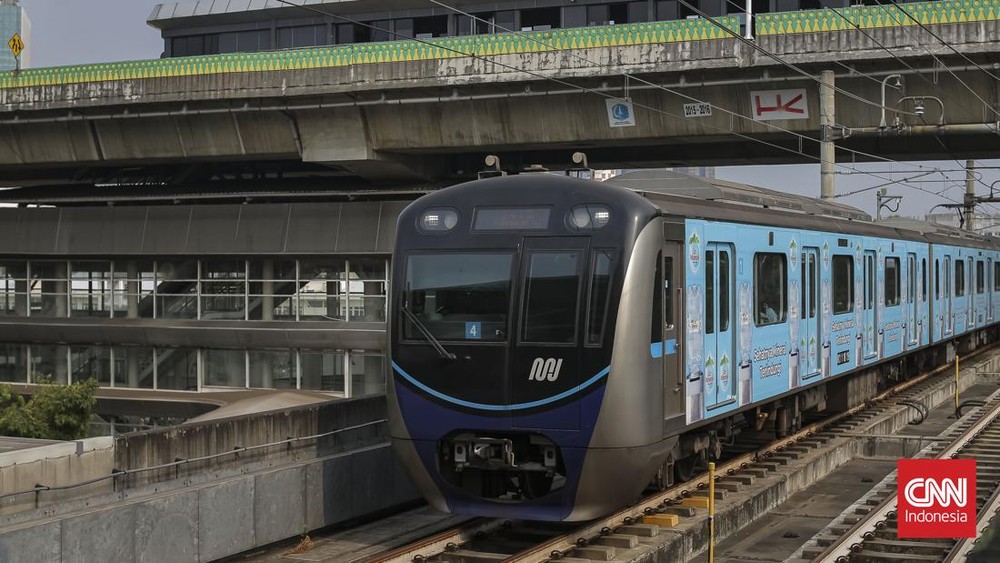
mediaseruni.co.id – Warga pengguna transportasi publik MRT Jakarta kini perlu meningkatkan kewaspadaan terhadap serangan siber yang menyasar data pribadi dan keuangan. Direktorat Reserse Siber (Ditressiber) Polda Metro Jaya baru saja membongkar sebuah sindikat kriminal yang menggunakan modus SMS blast untuk membobol kartu kredit para korbannya. Ironisnya, aksi kejahatan ini dilakukan secara terencana di sepanjang rute MRT Jakarta, mulai dari kawasan Bundaran HI hingga Blok M.
Modus operandi yang digunakan oleh sindikat ini tergolong sangat canggih dan rapi. Para pelaku mengirimkan pesan singkat (SMS) yang seolah-olah berasal dari institusi resmi, seperti pihak perbankan, platform e-commerce, hingga penyedia layanan telekomunikasi. Pesan tersebut biasanya berisi iming-iming promo menarik, seperti pengumuman bahwa poin loyalitas pelanggan akan segera hangus. Korban kemudian diarahkan untuk mengeklik sebuah tautan (link) yang ternyata mengarah ke situs web palsu yang tampilannya sangat mirip dengan situs asli perusahaan terkait.
AKBP Grawas Sugiharto, Kasubdit IV Ditressiber Polda Metro Jaya, menjelaskan bahwa jebakan ini dirancang untuk mencuri informasi sensitif. "Saat korban masuk ke situs palsu tersebut, mereka akan diminta untuk memasukkan data kartu kredit. Di situlah data mereka dicuri oleh pelaku," ungkap Grawas kepada awak media.

Hal yang membuat kasus ini menjadi perhatian serius adalah penggunaan teknologi Fake BTS (Base Transceiver Station). Alat ini berfungsi sebagai menara pemancar sinyal bayangan yang mampu mensimulasikan frekuensi GSM layaknya menara seluler asli. Dengan menggunakan Fake BTS, pelaku dapat mengirimkan SMS secara massal kepada ponsel yang berada dalam jangkauan alat tersebut, tanpa perlu melalui jaringan operator seluler resmi.
Pengungkapan kasus ini bermula dari laporan tiga orang korban yang merasa dirugikan. Setelah melakukan penyelidikan mendalam, polisi berhasil mengidentifikasi sebuah mobil mencurigakan pada akhir Juli lalu. Dari penggeledahan mobil tersebut, petugas menemukan perangkat Fake BTS yang dioperasikan oleh seorang pria berinisial GM yang berperan sebagai pengemudi.
Penyidikan terus berkembang hingga polisi berhasil meringkus empat tersangka utama yang memiliki peran berbeda-beda dalam sindikat ini. Selain GM, polisi menetapkan NL sebagai penyedia kendaraan dan pengatur pengemudi, AGW sebagai otak intelektual yang mendanai operasional, serta JYI yang bertugas sebagai teknisi pemasangan alat. Selain itu, terdapat tersangka AD yang bertanggung jawab mengatur konten serta jumlah SMS yang akan disebar.
Saat ini, keempat tersangka telah mendekam di tahanan untuk mempertanggungjawabkan perbuatannya. Polisi juga menyita sejumlah barang bukti penting, termasuk satu unit mobil, perangkat Fake BTS lengkap dengan komponen pendukungnya, lima unit ponsel, serta sejumlah buku rekening dan kartu ATM. Pihak kepolisian menegaskan bahwa pengembangan kasus masih terus dilakukan untuk memburu aktor lain yang mungkin terlibat dalam jaringan kejahatan siber ini.

Tinggalkan komentar